Service

Active Directory Sicherheitsaudit
Active Directory Audit, AD testen und auditieren, Ransomware-Schutz, zweite Verteidigungslinie

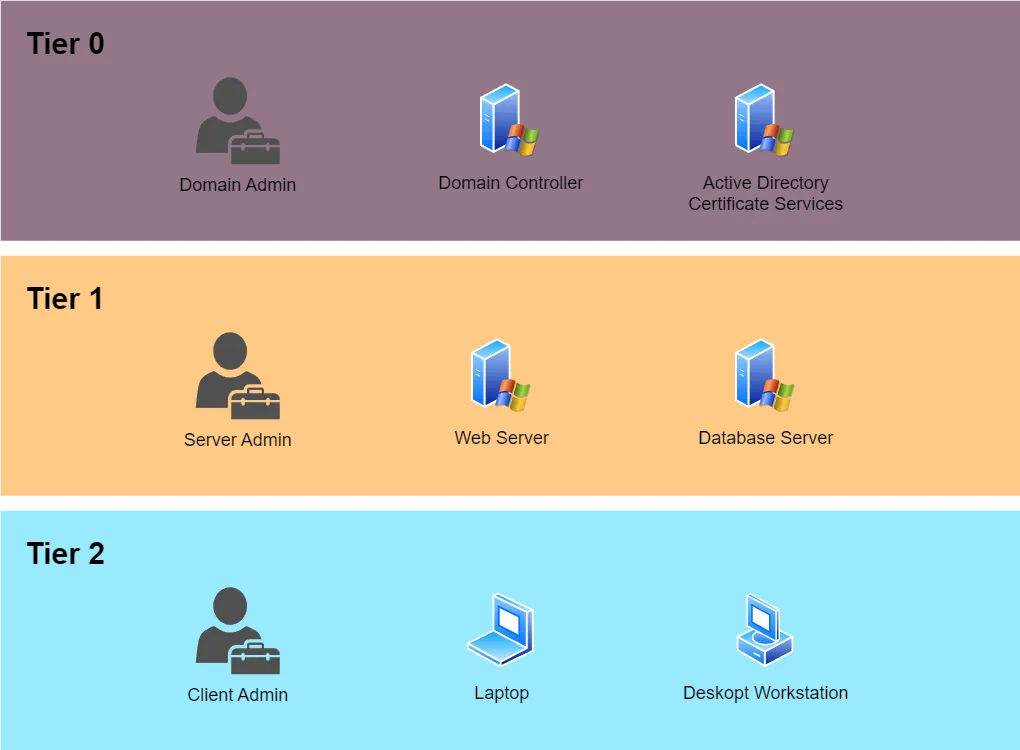
Ein Active Directory Audit ist eine White-Box-Sicherheitsanalyse deines lokalen Active Directory, die Fehlkonfigurationen, gefährliche Berechtigungen und Angriffspfade bis zur Domänenübernahme aufdeckt, bevor ein Angreifer oder Ransomware sie ausnutzen kann.

Die Ransomware-Angriffe mit der größten Auswirkung laufen über Active Directory: Wer die Domäne übernimmt, kontrolliert jedes System und jede Datei im Unternehmen. Oft reicht dafür eine einzige vergessene Berechtigung oder eine alte Fehlkonfiguration. Genau diese Schwachstellen deckt das Audit auf, bevor ein Angreifer sie findet.
Interner IT-Infrastruktur Penetrationstest

Interner Penetrationstest, interne IT-Infrastruktur testen, Ransomware-Vorbeugung

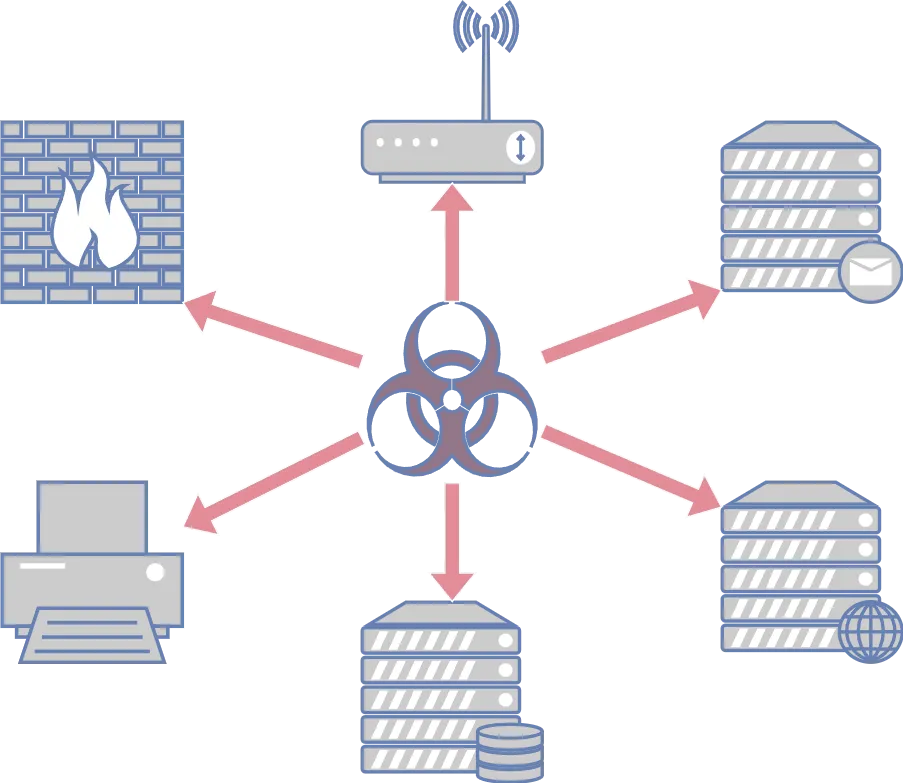
Ein interner IT-Infrastruktur Penetrationstest simuliert einen Angreifer, der bereits einen Fuß im Netzwerk hat (etwa nach einem Phishing-Klick), und testet, ob er sich lateral bewegen und Domain Admin erreichen kann.

Jemand in deinem Team klickt auf den falschen E-Mail-Anhang, und ein Angreifer ist in deinem Netzwerk. Was dann passiert, hängt davon ab, was er dort vorfindet: Endet der Angriff bei einem einzelnen Rechner, oder bewegt er sich lateral weiter und übernimmt alle deine Systeme? Dieser Test beantwortet diese Frage, bevor ein echter Angreifer es tut.

Cloud Infrastruktur Audit

Cloud Infrastruktur Audit, Azure, AWS Konfiguration prüfen, IAM, Cloud Security

Ein Cloud Infrastruktur Audit ist eine rein lesende White-Box-Prüfung deiner Azure-, AWS- oder GCP-Umgebung, die Fehlkonfigurationen, überprivilegierte IAM-Rollen und exponierte Dienste findet, bevor Angreifer es tun.

Cloud-Services bieten enorme Flexibilität, aber diese Flexibilität bringt auch Risiken mit sich. Falsch konfigurierte Storage Buckets, zu weitreichende IAM-Rollen und exponierte Management-Schnittstellen zählen zu den häufigsten Ursachen für Cloud-Sicherheitsvorfälle. Ein Cloud Infrastruktur Audit prüft deine Cloud-Umgebung mit einem Nur-Lese-Account, um genau diese Schwachstellen zu finden, bevor Angreifer es tun.

Unterstützte Plattformen: Azure, AWS und GCP. In Azure-Umgebungen hängen Fehlkonfigurationen im Cloud-IAM häufig eng mit Entra ID Rollenzuweisungen und Conditional Access zusammen. Beide werden oft gemeinsam geprüft.

Entra ID Sicherheitsaudit

EntraID Audit, Azure AD / Microsoft Entra ID konfiguration prüfen, Identitätsmanagement

Ein EntraID Audit (früher Azure AD) ist eine White-Box-Prüfung deines Microsoft-Entra-ID-Tenants, die Fehlkonfigurationen bei Identität und Zugriff, schwache bedingte Zugriffsrichtlinien und Angriffspfade zur Rechteausweitung aufdeckt.

EntraID (Microsoft Entra ID) ist die zentrale Lösung von Microsoft für Identitäten und Zugriff, vor allem in Microsoft-365-Umgebungen. Sie ermöglicht Single Sign-On (SSO) und die Zugriffsverwaltung. Fehlkonfigurationen können zu unberechtigten Zugriffen oder erleichterten Social-Engineering-Angriffen führen. Deshalb ist ein gründliches Testen dieser Komponente wichtig.

Externer IT-Infrastruktur Penetrationstest

Externer Penetrationstest, externe IT-Infrastruktur und Angriffsfläche testen

Ein externer IT-Infrastruktur Penetrationstest prüft deine aus dem Internet erreichbaren Systeme (Server, VPNs, Mail, Fernzugänge) auf ausnutzbare Schwachstellen und Exposition, die ein Angreifer für einen ersten Zugang nutzen könnte.

Wenn dein System aus dem Internet erreichbar ist, könnte es potenziell von jedem gehackt werden. Okay, ich übertreibe ein bisschen, aber ich denke, du verstehst, was ich meine. Schwachstellen in deiner externen Infrastruktur können zu sehr schlechter Presse führen und die persönlichen Informationen deiner Kunden gefährden. Deshalb ist es besser, auf Nummer sicher zu gehen.

Microsoft 365 Audit

Microsoft 365 Audit, M365 Sicherheitsüberprüfung, Exchange Online, Teams, SharePoint, Defender

Ein Microsoft 365 Audit ist eine rein lesende White-Box-Prüfung deines M365-Tenants (Exchange Online, Teams, SharePoint, Defender und Admin-Rollen), die Fehlkonfigurationen findet, die Phishing, Datendiebstahl oder Kontoübernahmen ermöglichen.

Microsoft 365 ist das produktive Rückgrat der meisten modernen Unternehmen, Exchange Online verwaltet E-Mails, Teams ermöglicht Zusammenarbeit, SharePoint speichert Dokumente und Entra ID verwaltet Identitäten. Eine Fehlkonfiguration in einem dieser Bereiche kann sensible Daten exponieren, Phishing-Angriffe ermöglichen oder unbefugten Zugriff auf Unternehmensressourcen erlauben.

Penetrationstest für Webanwendungen

Web Application Penetration Test, Webanwendungen auf Schwachstellen testen, OWASP

Ein Web Application Penetration Test ist eine manuelle Sicherheitsanalyse einer Webanwendung und ihrer APIs mit Fokus auf die OWASP Top 10: Broken Access Control, Injection, Authentifizierungsfehler und Business-Logik-Schwachstellen.

Deine Webanwendung ist rund um die Uhr aus dem Internet erreichbar, für deine Kunden genauso wie für Angreifer. Oft reicht ein einziger Fehler in der Zugriffskontrolle, und fremde Kundendaten sind abrufbar oder der Server ist übernommen. Genau diese Fehler finde ich, bevor sie jemand ausnutzt.

Security Awareness Training

Security Awareness Training, Mitarbeiterschulung Phishing, Social Engineering, Passwörter

Ein Security Awareness Training schult deine Mitarbeitenden darin, die Angriffe zu erkennen und abzuwehren, die die meisten Sicherheitsvorfälle verursachen: Phishing, Social Engineering und schwache Passwörter, gehalten von einem Pentester, der diese Angriffe selbst durchführt.

Auch als Security-Awareness-Schulung oder Social-Engineering-Schulung bezeichnet.

Ein Großteil der Cyberangriffe beginnt mit einem menschlichen Fehler. Irgendjemand hat ein schwaches Passwort gesetzt oder den falschen E-Mail Anhang geöffnet. Daher ist es unerlässlich, dass alle Mitarbeitenden geschult werden, wie sie sich richtig verhalten.

Simulation von Cyberangriffen

Simulation von Cyberangriffen, Red Team, Angriffserkennung, Reaktion testen

Eine Simulation von Cyberangriffen stellt realistische, durchgängige Angriffsszenarien nach, um zu testen, ob deine Mitarbeitenden, Prozesse und Sicherheitstools einen Angreifer erkennen und darauf reagieren, der bereits im Netzwerk ist.

Auch als Angreifersimulation oder Angriffssimulation bezeichnet.

Dabei werden realistische Angriffsszenarien und typische Angriffswege nachgestellt, um zu validieren, wie gut dein Unternehmen echte Angriffe erkennen und darauf reagieren kann. Ein Penetrationstest findet Schwachstellen in Systemen. Eine Simulation von Cyberangriffen testet, ob deine Mitarbeitenden, Prozesse und Tools einen Angreifer erkennen, der bereits im Netzwerk ist.